في 20 دقيقة فقط.. هكذا نفذ قراصنة أكبر سرقة عملات رقمية في التاريخ باختراق “بينانس”
- سرق قراصنة إلكترونيون 6.3 مليار دولار من منصة “بينانس” وهي أكبر منصة لتداول العملات المشفرة في العالم
أنا الجزائر: سرق قراصنة إلكترونيون 6.3 مليار دولار من منصة “بينانس”، أكبر منصة لتداول العملات المشفرة في العالم، في عملية تعد الأضخم من نوعها لسرقة أصول رقمية.
- كتب: مهدي. ب
ماذا حدث؟
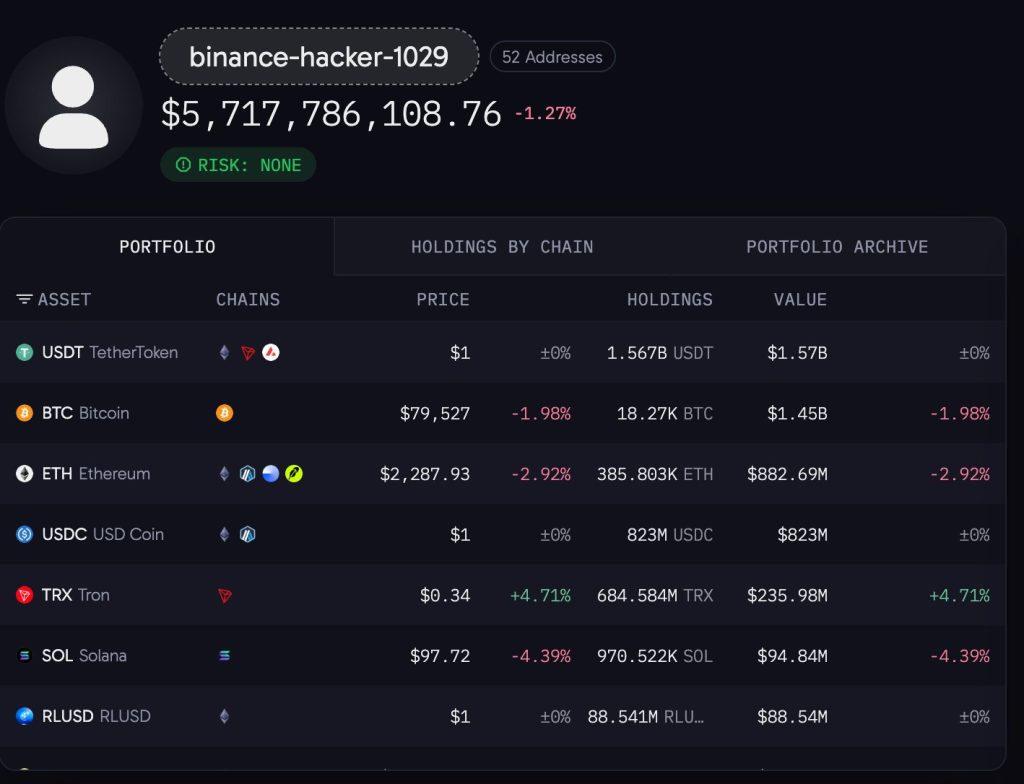
وفقاً للمنصة وتحليلات الخبراء لسجلات البلوكشين، فقد تم سحب عملات مشفرة بقيمة تقارب 6.3 مليار دولار من محافظ تستخدمها “بينانس” لمعالجة المعاملات.
وذكرت “بينانس” في بيان على منصة “إكس” أنها اعتقدت في البداية أن الهجوم نجم عن اختراق جهاز حاسوب محمول، لكنها أضافت -دون الخوض في تفاصيل- أن التحقيقات اللاحقة كشفت عن نقاط اختراق إضافية، بحسب وكالة “رويترز”.
وتشير المنصة، عبر موقعها الإلكتروني، إلى أنها تدير “صندوق أصول آمن للمستخدمين”، وهو احتياطي من عملة “بيتكوين” بقيمة مليار دولار، صُمم لحماية العملاء في حال حدوث اختراق أمني.
وقال ريتشارد تينغ، الرئيس التنفيذي المشارك للمنصة، إن الخسائر سيتم تغطيتها من خلال هذا الصندوق وموارد الشركة الخاصة.
ووفقًا لشركة “تي آر إم لابز” الأميركية المتخصصة في تحليل بيانات “البلوكشين”، تمكن المهاجمون من اختراق “البنية التحتية للتوقيع” الخاصة بـ “بينانس”، وهي النظام المسؤول عن اعتماد المعاملات، مما أتاح لهم إصدار أوامر أدت إلى إفراغ المحافظ المستهدفة.
وتُظهر سجلات “بلوكشين” أن الجزء الأكبر من عملية السرقة تم في غضون 20 دقيقة تقريبًا، حيث بدأت الهجمة بعد وقت قصير من الساعة 20:00 بتوقيت غرينتش يوم الخميس.
وبمجرد نقل الأموال، سارع المهاجمون إلى تحويلها بعيدًا عن متناول الأطراف المتعاملة مع “بينانس” ومصدري العملات المستقرة، الذين جمدوا نحو نصف الأصول المسروقة.
ومن السمات غير المعتادة في بعض العملات المشفرة -بما في ذلك العملات المستقرة الرئيسية مثل “يو إس دي تي” التابعة لشركة “تيثر” و”يو إس دي سي” التابعة لشركة “سيركل”- أن الجهات المصدرة لها تمتلك القدرة على تجميدها عن بُعد.
وفي هذا السياق، يوضح جوشوا تشو، وهو محامٍ في هونغ كونغ متخصص في قضايا العملات المشفرة، الأمر بتبسيط قائلًا: “قد لا يكون المهاجم قد سرق مفتاح الخزنة، بل ربما استولى على النظام الذي يصدر الأوامر للخزنة بتحرير الأموال”.
من يقف وراء الهجوم؟
أشارت عدة شركات أميركية متخصصة في تحليل بيانات “البلوكشين” إلى أن الهجوم يحمل أوجه تشابه مع عمليات سابقة نُسبت إلى قراصنة من كوريا الشمالية.
من جهته، ذكر تينغ أن تحقيقات “بينانس” لم تتوصل بعد إلى هوية المهاجمين، في حين تنفي كوريا الشمالية باستمرار تورطها في الهجمات الإلكترونية وعمليات سرقة العملات المشفرة. ولم تستجب بعثة كوريا الشمالية في جنيف ولا سفارتها في الصين على الفور لطلبات “رويترز” للتعليق.
وذكرت شركة “تي آر إم” أن الاختراق يشترك في خصائص مع هجوم وقع العام الماضي على منصة تداول العملات المشفرة “باي بيت”، والذي نسبه مكتب التحقيقات الفيدرالي الأميركي إلى قراصنة من كوريا الشمالية. وأعربت الشركة عن ثقتها الكبيرة بأن المجموعة ذاتها تقف وراء عملية السرقة من منصة “بينانس”.
وأفادت شركة “تشيناليسيس” بأن الأموال التي سُرقت في هجوم الشهر الماضي على منصة “بيتجيت” يجري خلطها مع حصيلة الاختراق الذي استهدف “بينانس”.
أين الأموال؟
كانت العملات المستقرة تمثل نحو نصف الأصول المسروقة، وقد جمدت جهات إصدارها، ومن بينها “تيثر” و”سيركل” و”ريبل” و”وورلد ليبرتي فاينانشال” -المشروع المتخصص في العملات المشفرة التابع لعائلة ترامب- هذه الأصول منذ ذلك الحين.
وهذا لا يعني بالضرورة إعادة هذه العملات إلى “بينانس”، لكنه يحد بشكل كبير من قدرة المهاجمين على تحويلها إلى نقد.
وأشارت “تي آر إم” إلى أن جزءًا من الأموال استُخدم بالفعل كضمانات لاقتراض عملة “إيثر”، مقدرةً أن ما قيمته نحو 2.4 مليار دولار من عملتي “بيتكوين” و”إيثر” باتت خارج نطاق الاسترداد.
وقال باتريك تان، المستشار العام لشركة “تشين أرغوس”، وهي شركة متخصصة في استخبارات “بلوكشين” ومقرها سنغافورة: “لا توجد شركة تُصدر البيتكوين أو الإيثر، ولا يمكن لأي شركة تجميد أي منهما”.
ويضيف: “لا يمكن إيقاف عملات بيتكوين أو إيثر إلا إذا قام المهاجم بإرسالها إلى منصة تداول أو وسيط يملك القدرة والاستعداد لتجميدها، أو إذا تمكنت جهات إنفاذ القانون من الحصول على المفاتيح الخاصة”.
وقال مشاركون في السوق إن المهاجمين من المرجح أن يخلطوا العملات المسروقة بأصول أخرى، أو يستخدموا عملات ومنصات تداول أقل شهرة لمحاولة نقل العائدات.
وقال برناردو بريتس، الرئيس التنفيذي لشركة “تريس فاينانس” المتخصصة في البنية التحتية للعملات المستقرة: “كلما مر وقت أطول، تراجعت احتمالات تمكنهم من إدخال هذه الأموال إلى منصات تداول أو مزودي خدمات دفع آخرين، إذ تُدرج هذه الأموال فعليًا على القوائم السوداء”.
وأضاف: “في الواقع، لا يمكن غسل جزء كبير من عائدات الاختراقات إلا خلال الساعات الأولى، لكن بعد ذلك، يصبح هناك العديد من الأطراف المختلفة التي تعرف أن هذه الأموال مُعلّمة باعتبارها مسروقة، وعادة ما تظل على حالها لسنوات”.
ما الخطوة التالية؟
تأتي عملية السرقة في أحدث حلقة من سلسلة اختراقات كبرى للأصول الرقمية. وسرق المهاجمون عملات مشفرة بقيمة 2.9 مليار دولار عبر نحو 150 حادثة منفصلة العام الماضي، وفقًا لشركة “تي آر إم لابس”.
كما هز الهجوم ثقة المستثمرين في القطاع. وتراجعت أسعار العملات المشفرة يوم الجمعة، وانخفضت القيمة السوقية الإجمالية للعملات المستقرة، ما يشير إلى أن المستثمرين يسحبون أموالهم من الأصول الرقمية.
تابعنا على فايسبوك: “أنا الجزائر تك”


أترك تعليق